Filary bezpieczeństwa informacji
Poufność, integralność i dostępność to trzy kluczowe zasady, które pomagają chronić informacje. Dzięki nim dane trafiają tylko do uprawnionych osób, nie są przypadkowo zmieniane i można z nich korzystać wtedy, gdy są potrzebne.
Moja droga z RODO i ISO 27001
-
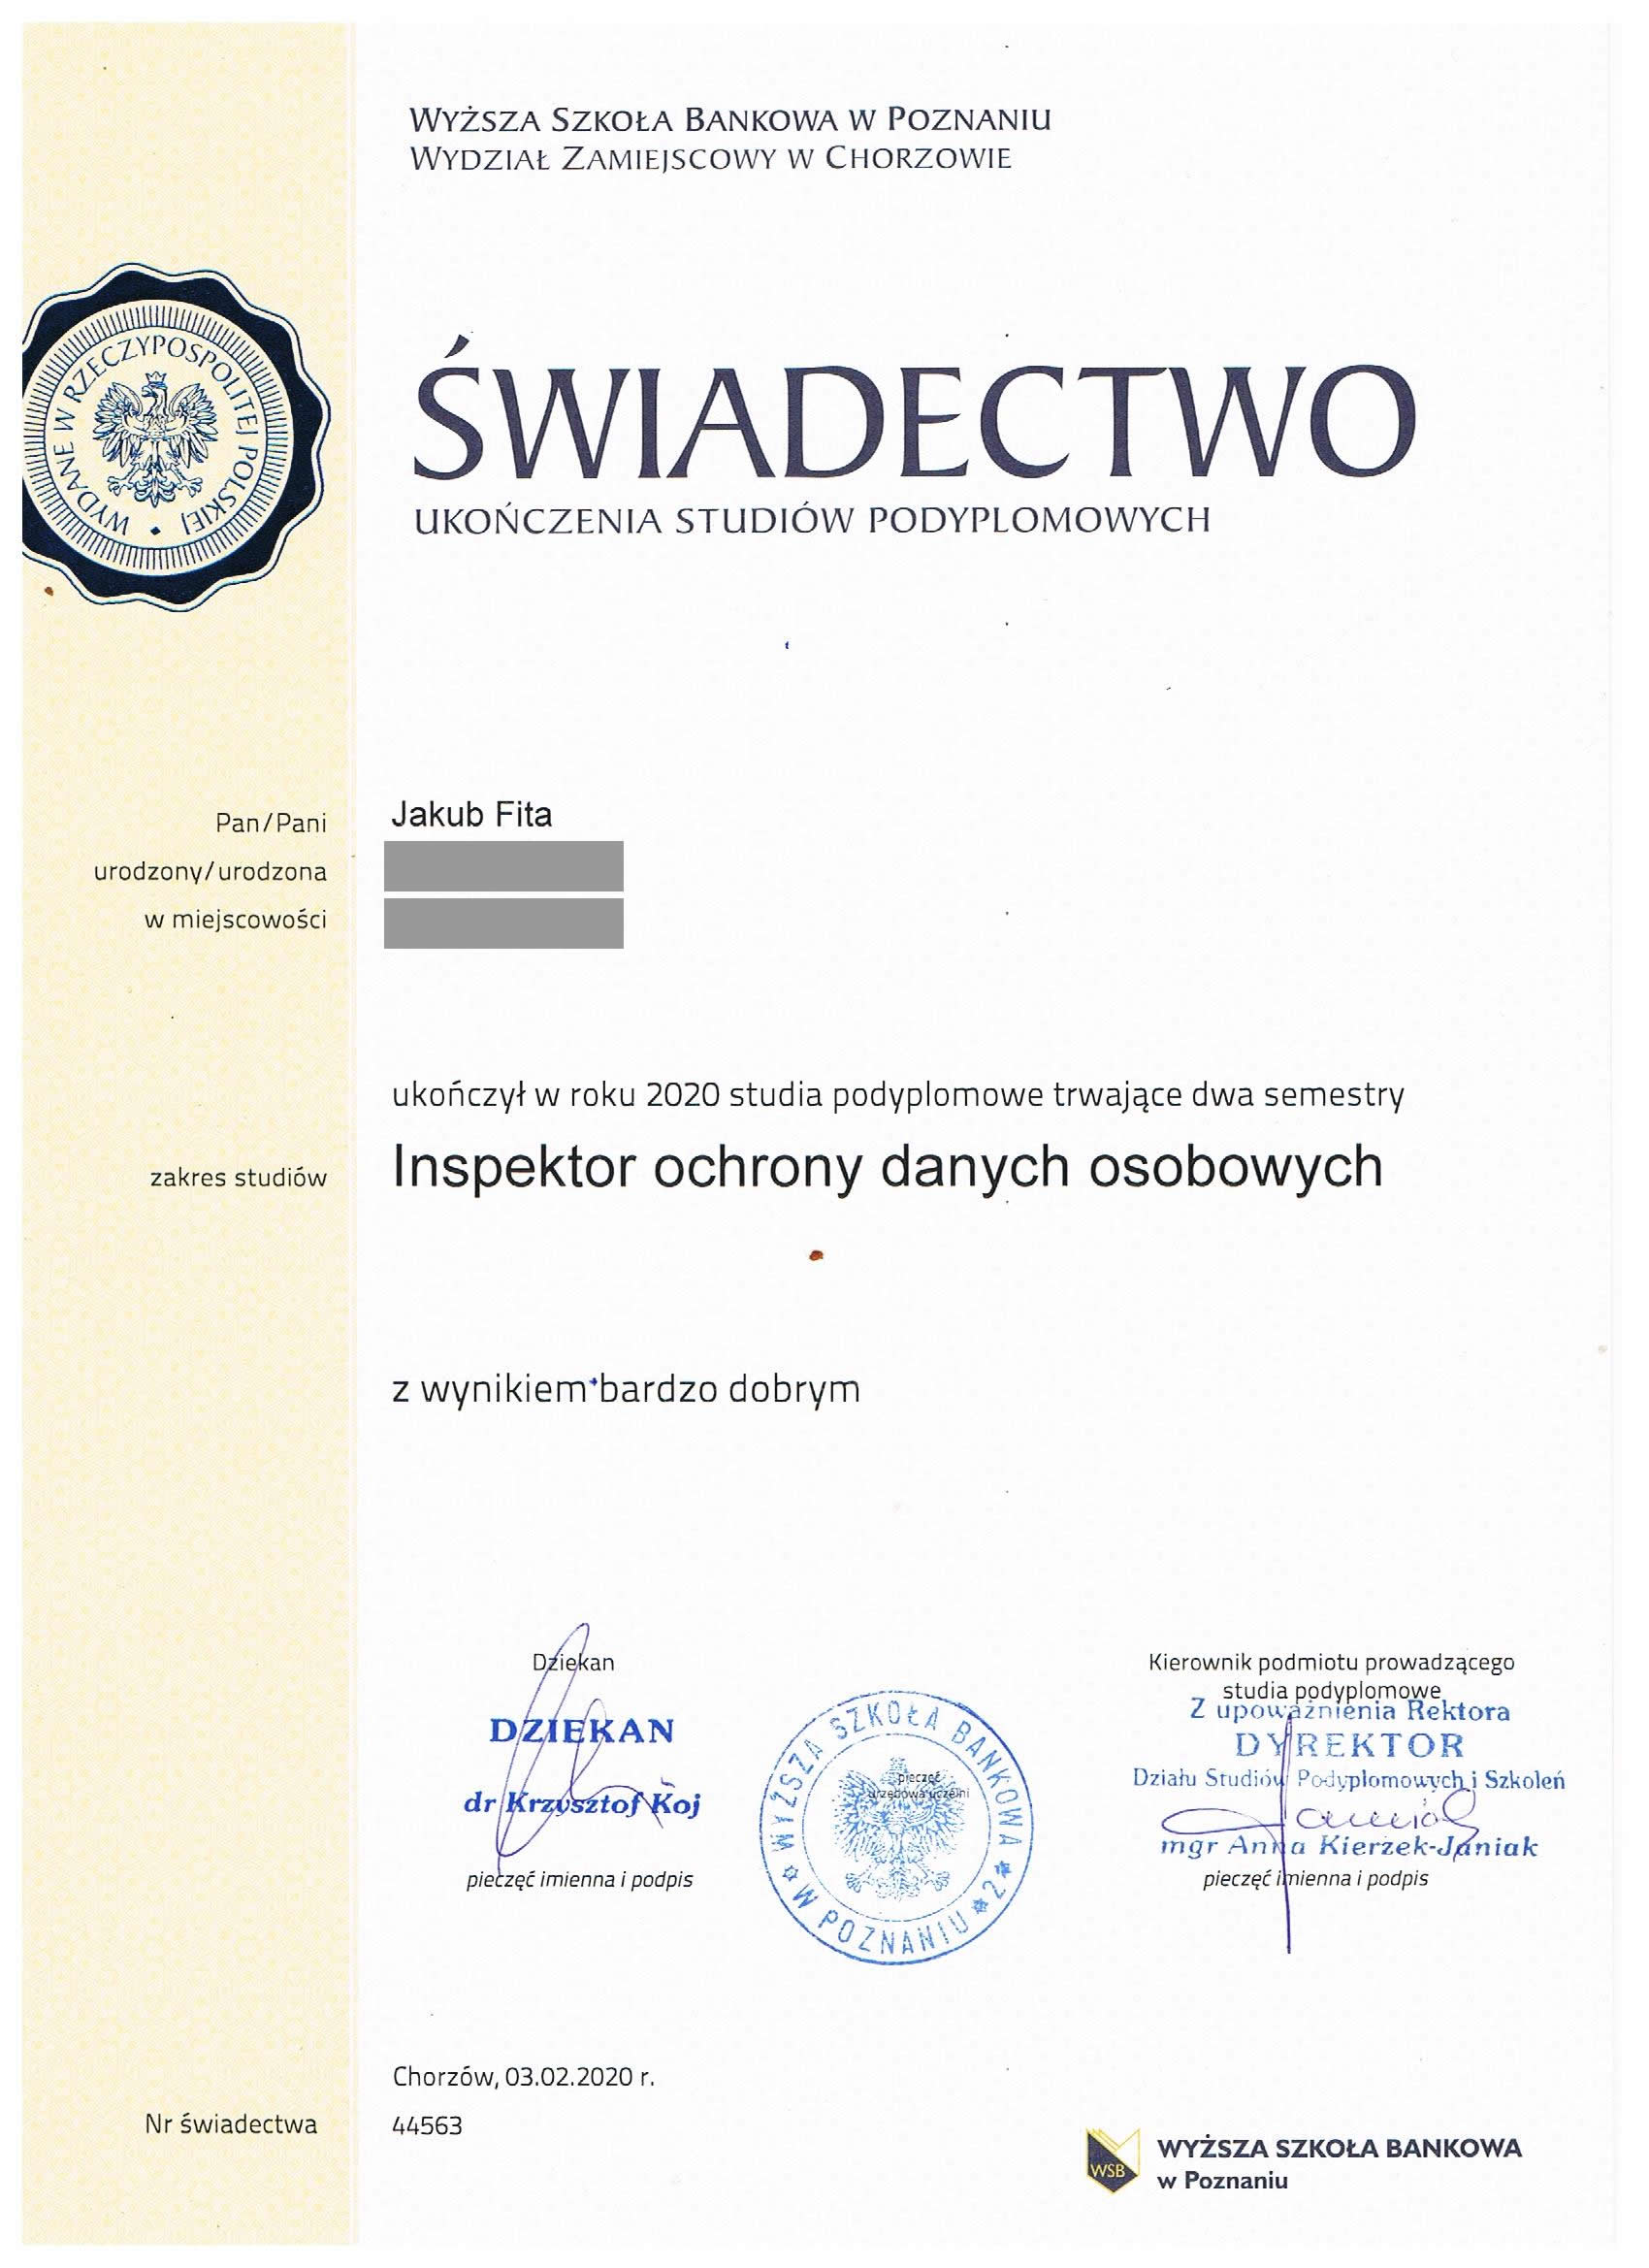
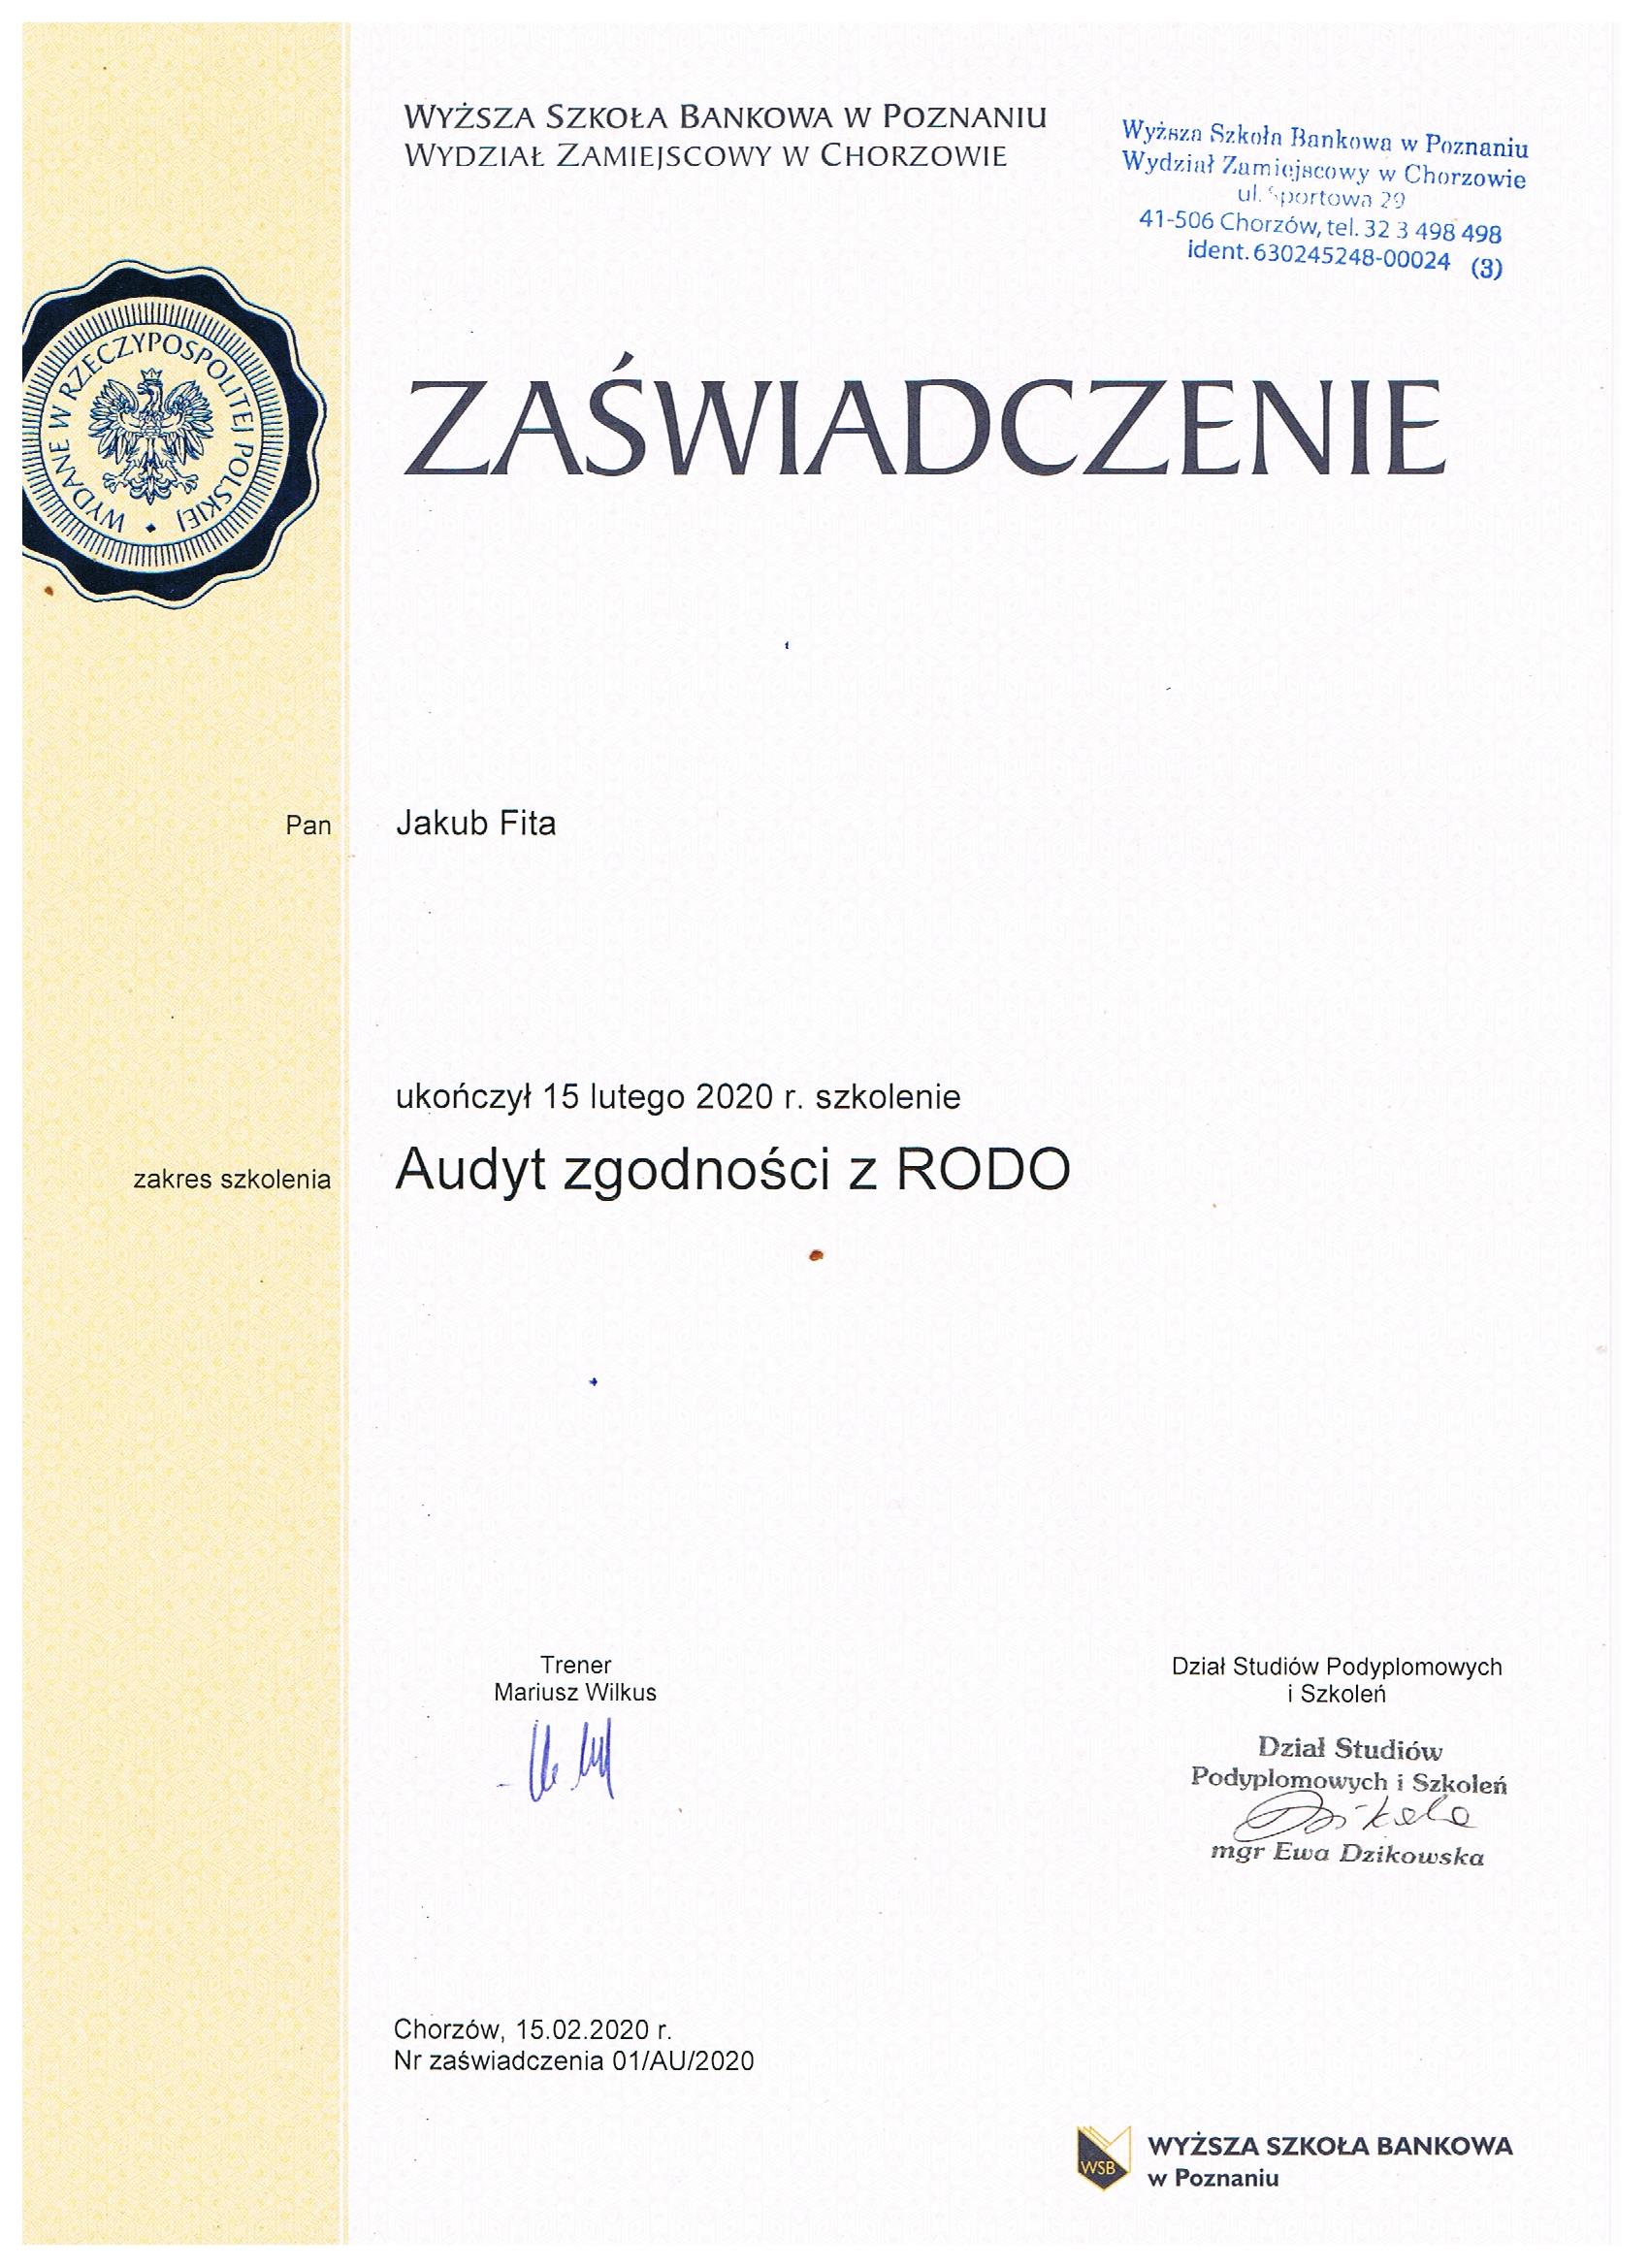
Moje zainteresowanie ochroną danych osobowych i bezpieczeństwem informacji rozpoczęło się w okresie wdrażania przepisów RODO. W 2018 roku odpowiadałem za przygotowanie spółki działającej w obszarze zarządzania nieruchomościami i gospodarki mieszkaniowej do funkcjonowania w nowych realiach prawnych. Prace obejmowały tworzenie dokumentacji, procedur oraz zasad przetwarzania danych osobowych. Był to moment, który pozwolił mi spojrzeć na bezpieczeństwo informacji nie tylko przez pryzmat przepisów, ale również codziennych procesów funkcjonujących w organizacji.
-
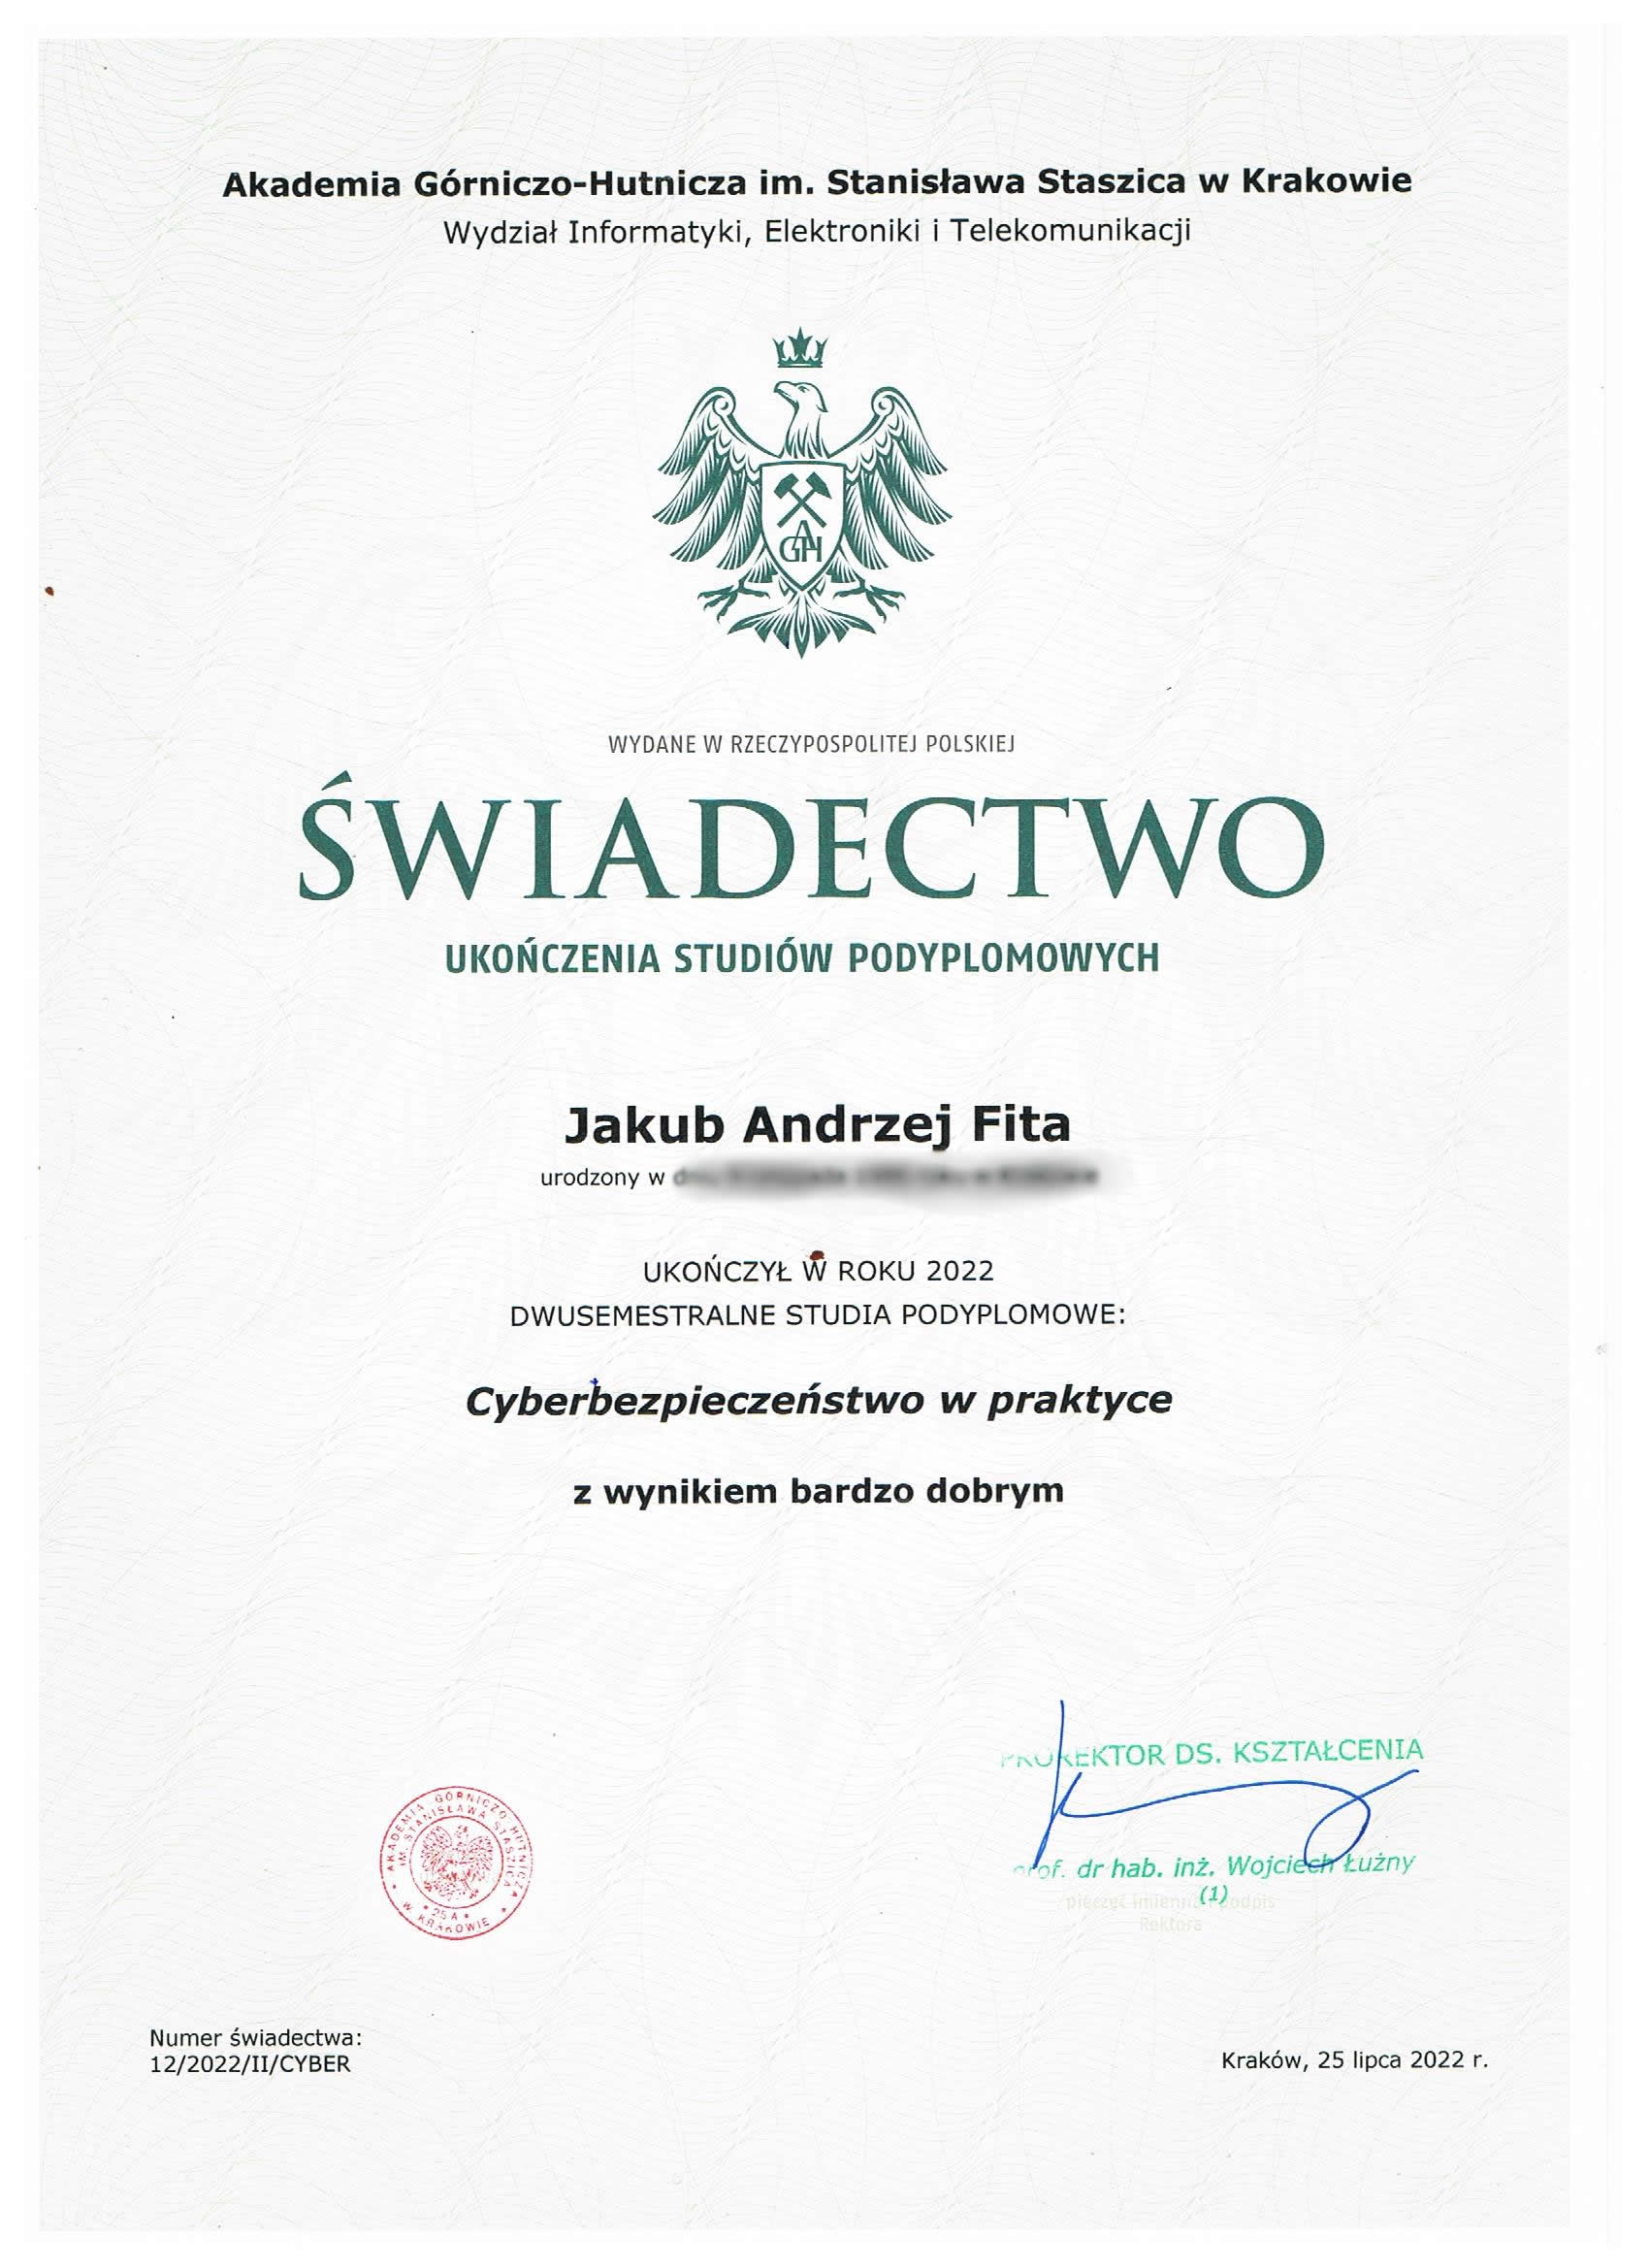
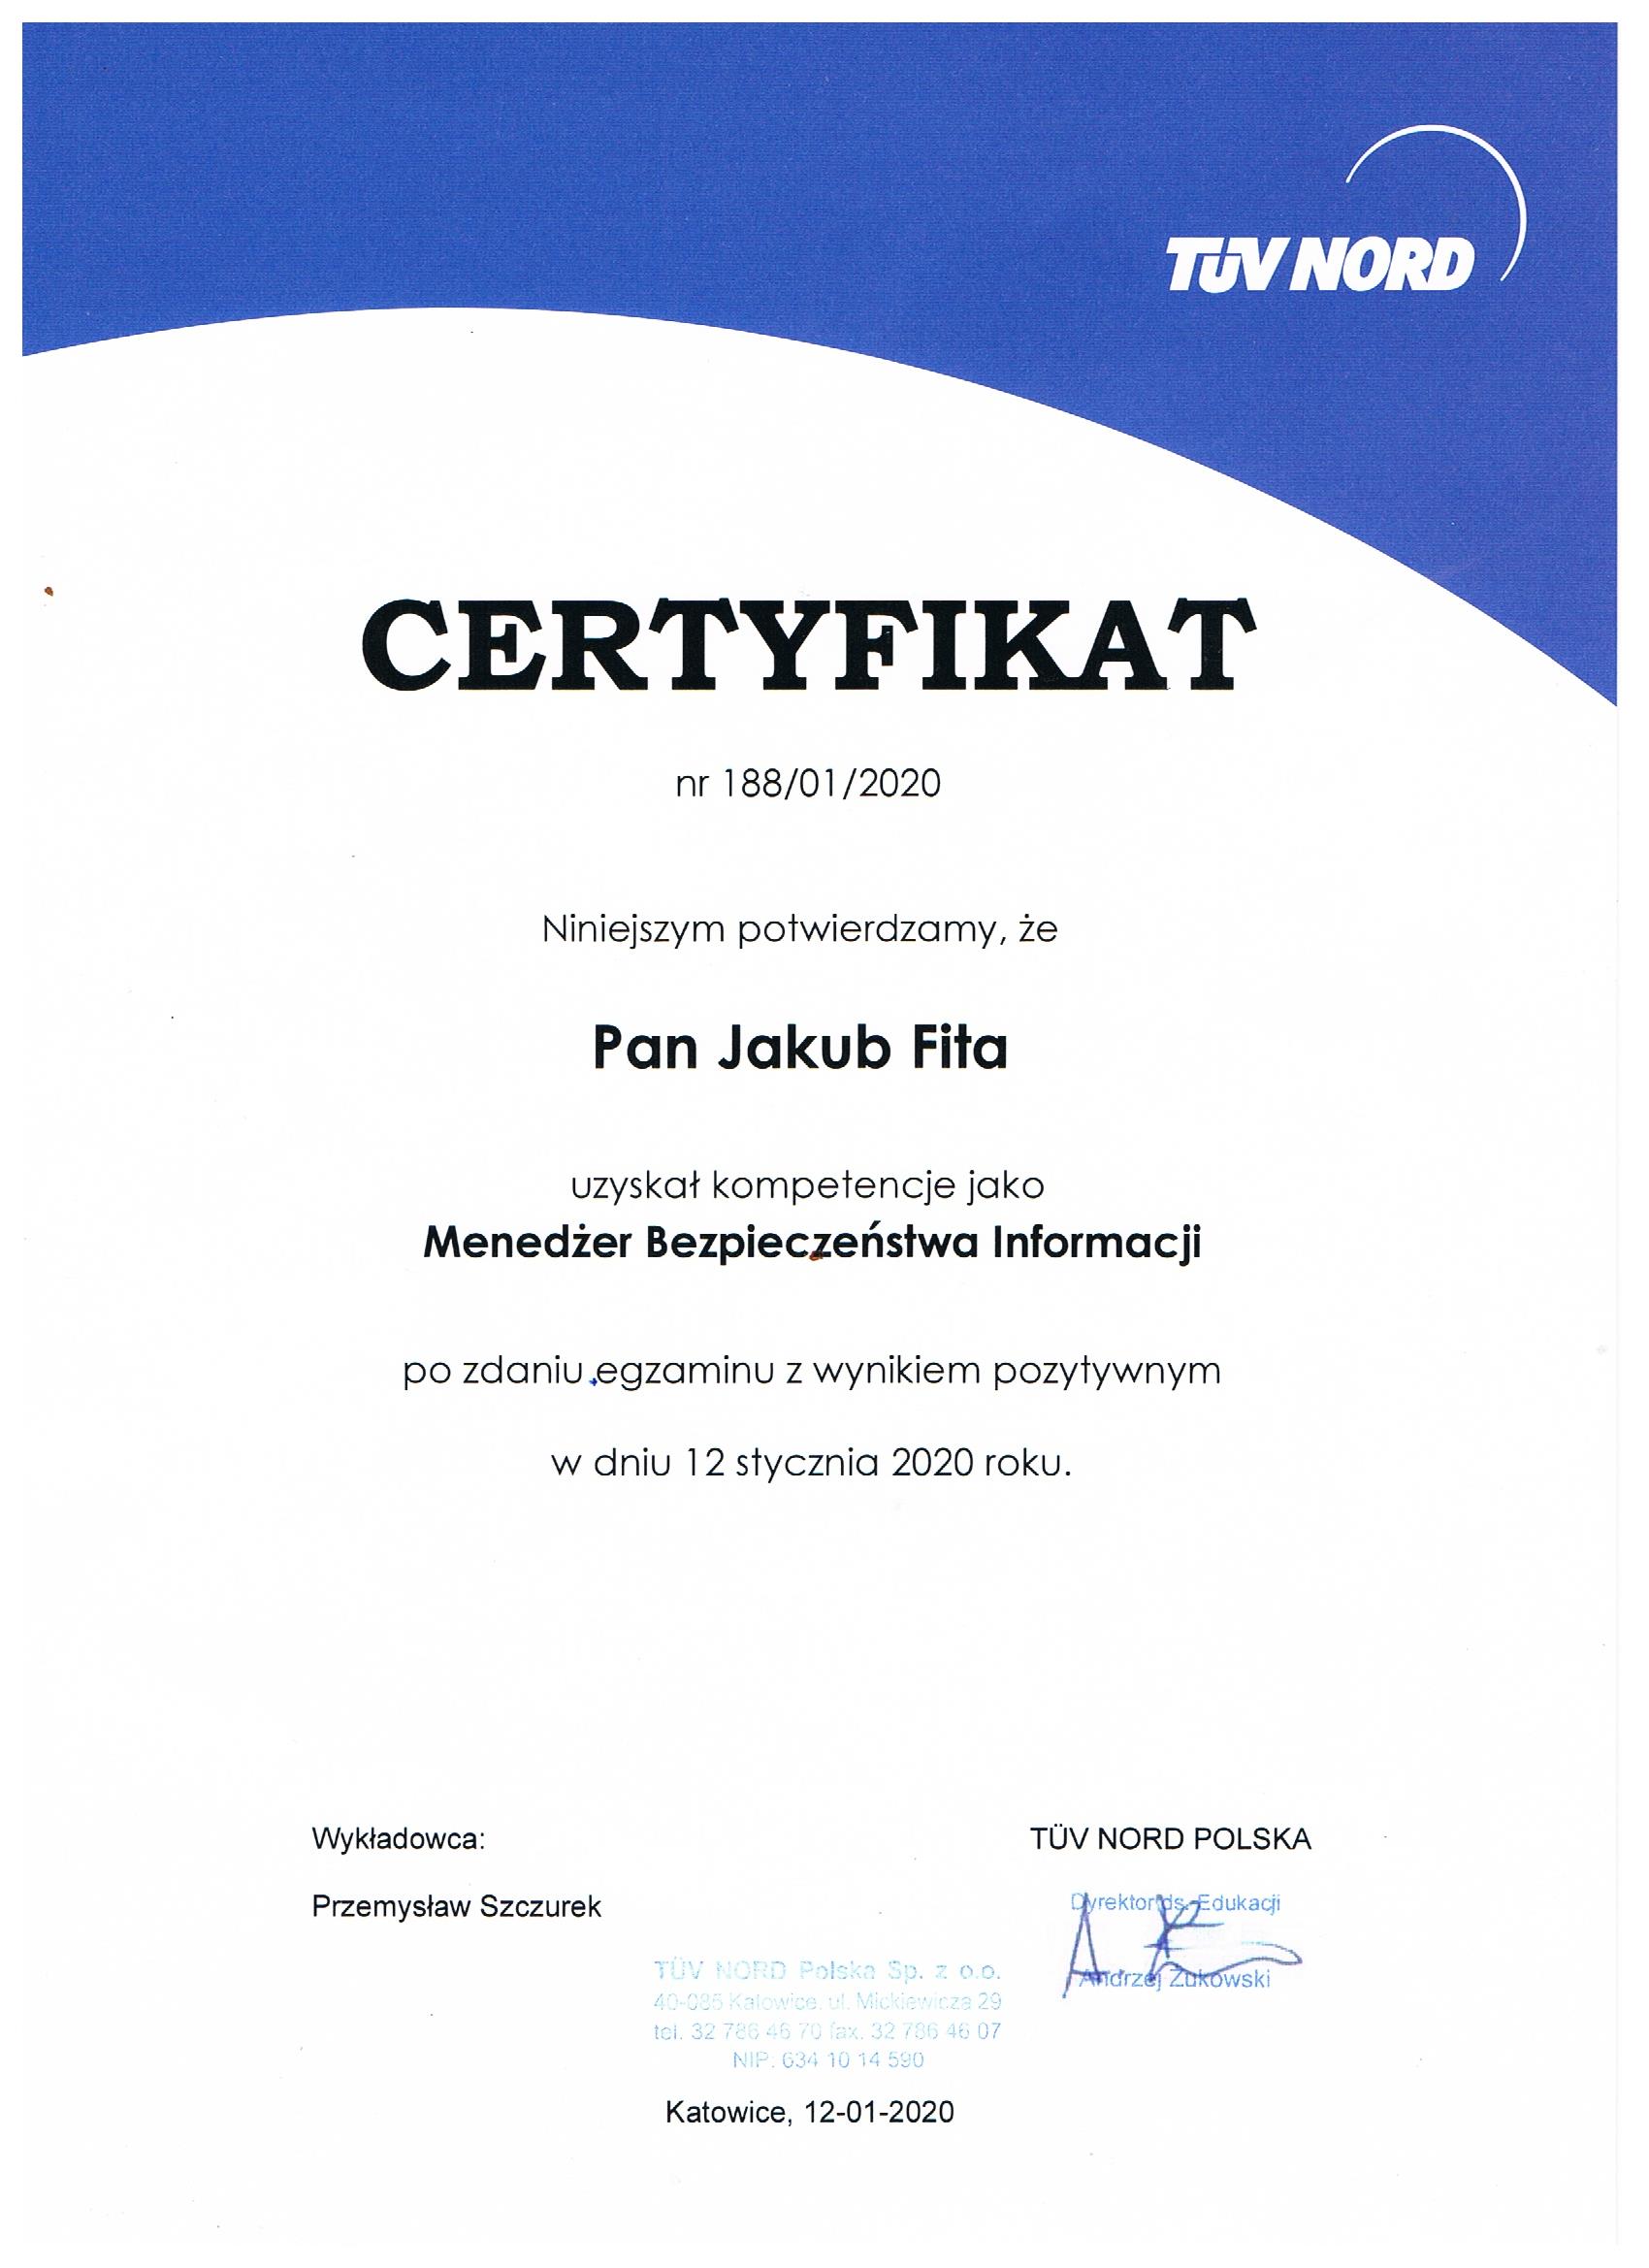
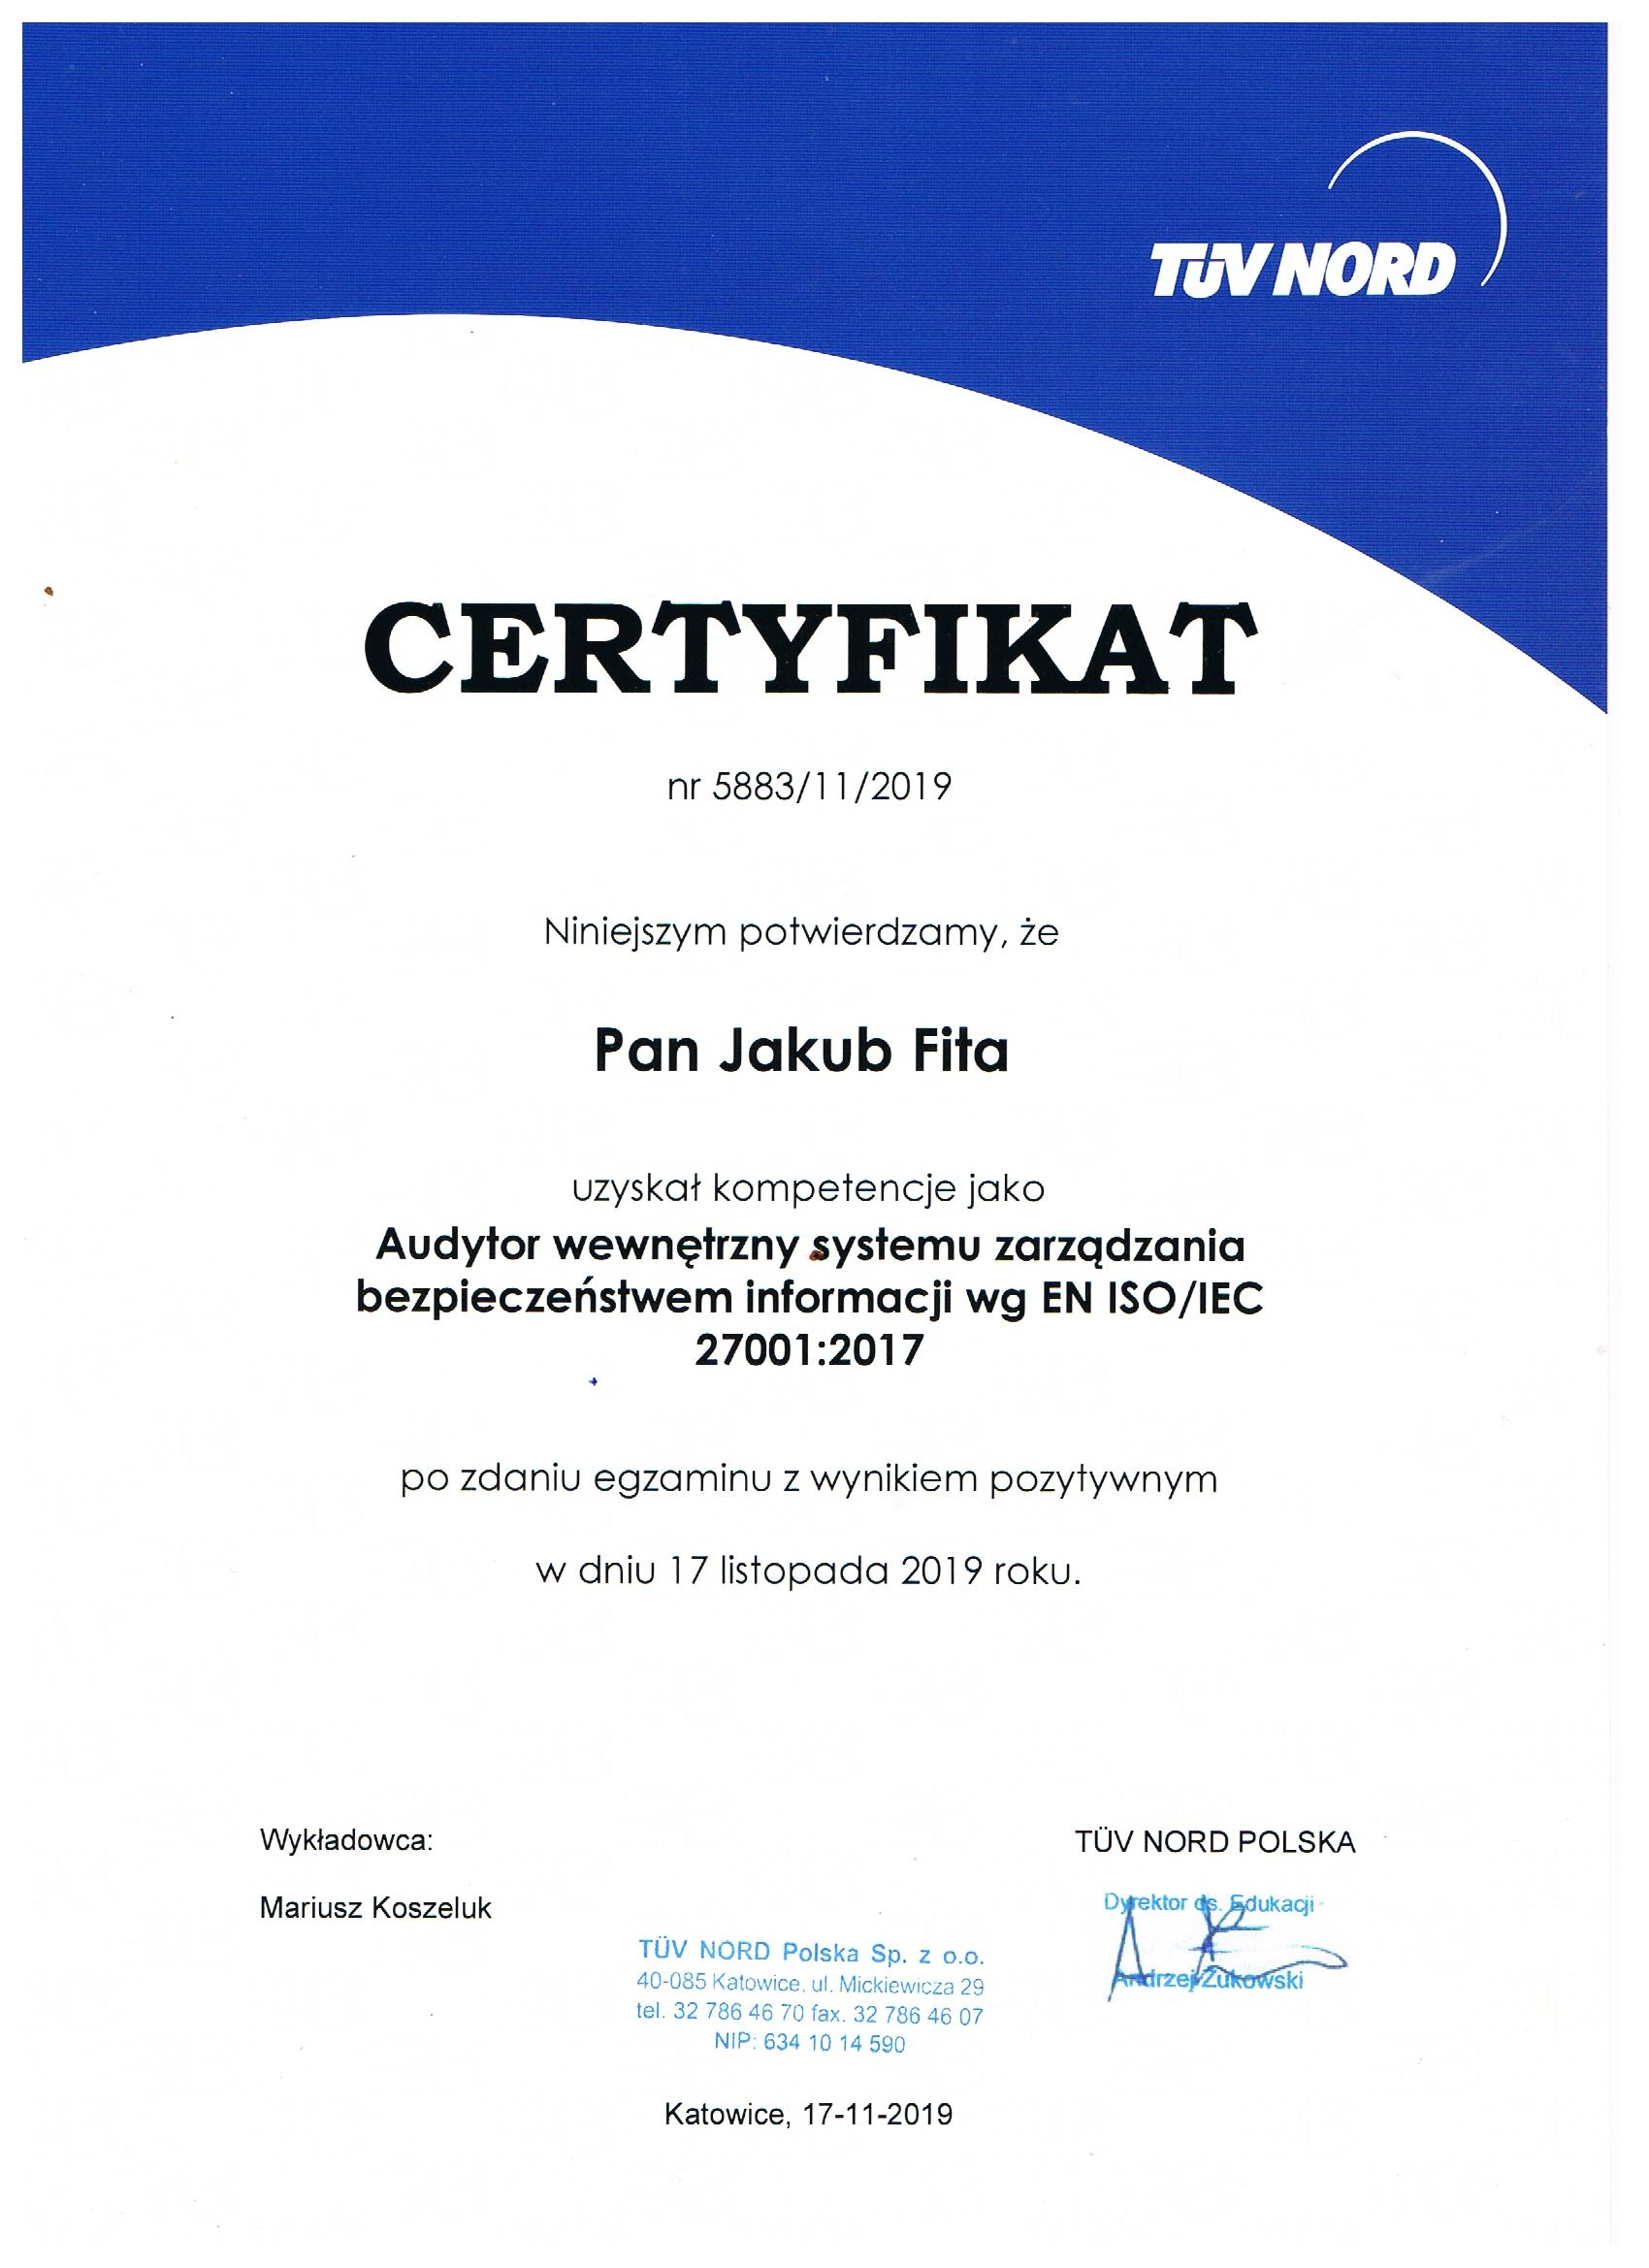
Chcąc pogłębić wiedzę w tym obszarze, ukończyłem studia podyplomowe poświęcone systemom zarządzania bezpieczeństwem informacji zgodnym z normą ISO 27001 oraz uzyskałem certyfikat audytora wewnętrznego ISO 27001. Dodatkowo ukończyłem studia podyplomowe „Cyberbezpieczeństwo w Praktyce” na Akademii Górniczo-Hutniczej w Krakowie, które pozwoliły mi lepiej zrozumieć techniczne aspekty ochrony informacji i bezpieczeństwa systemów.
-
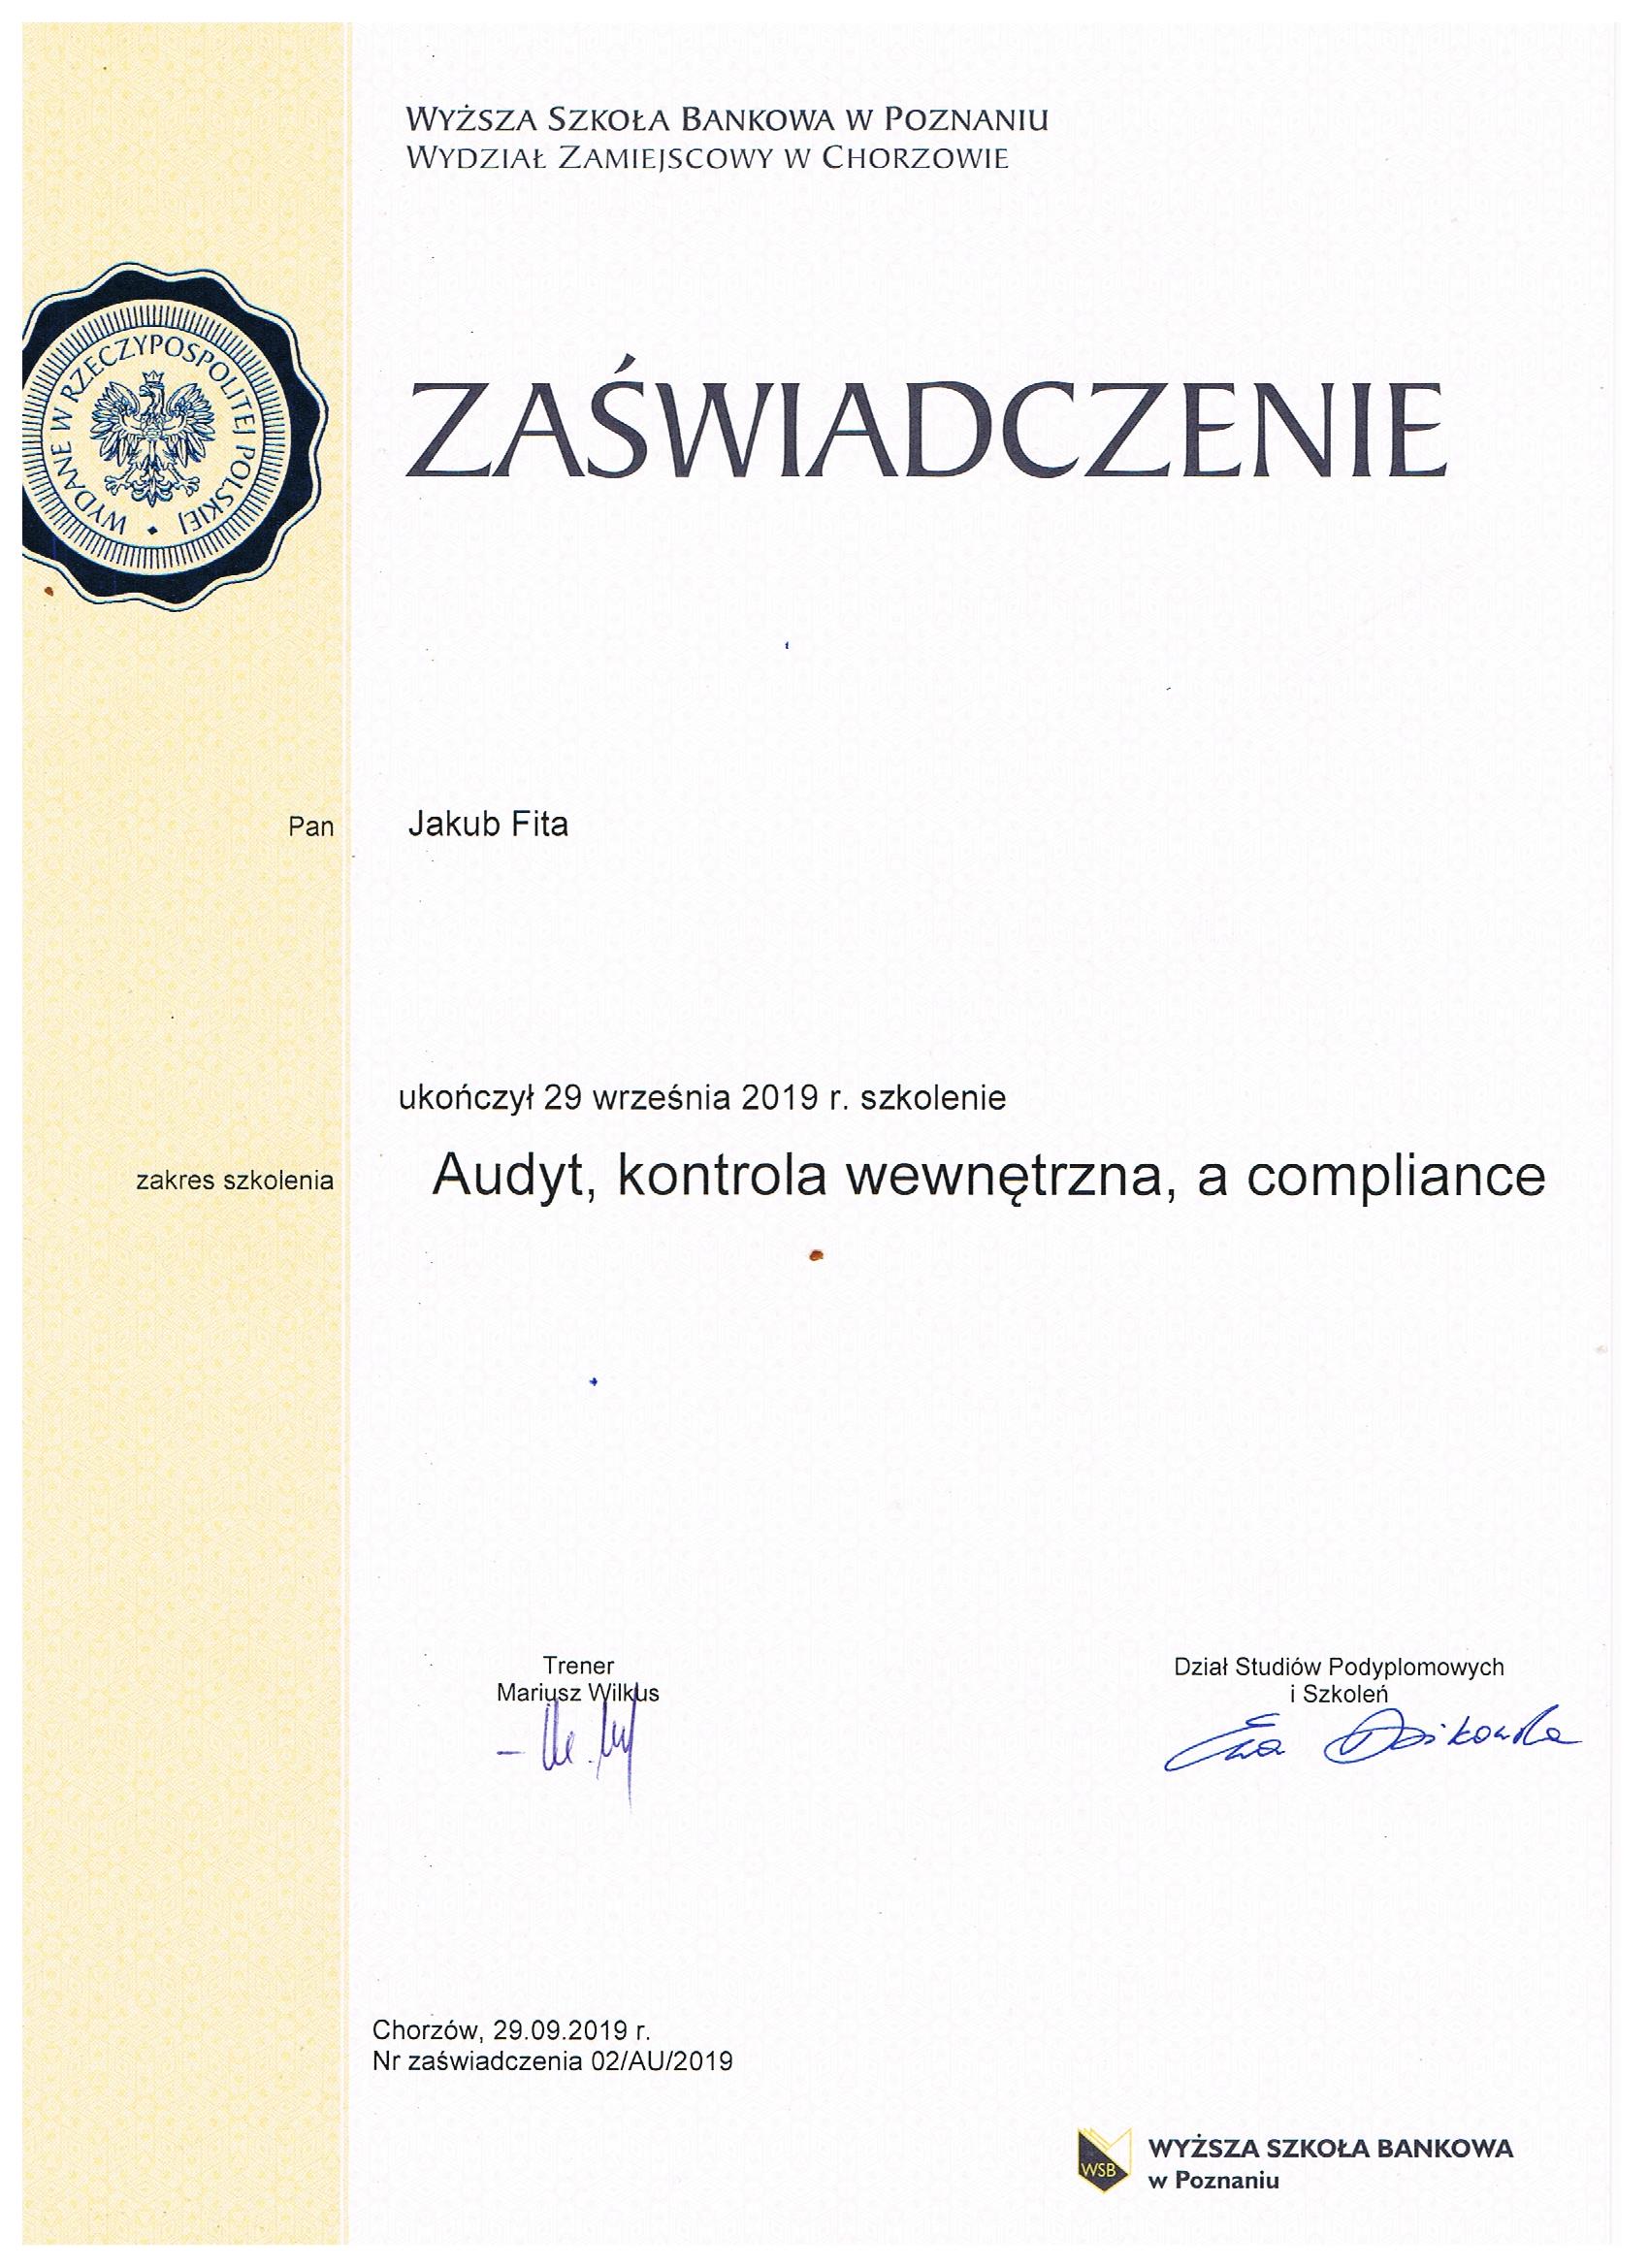
Bezpieczeństwo informacji nie jest dziś głównym obszarem mojej działalności zawodowej, jednak wiedza zdobyta podczas wdrażania RODO, studiów podyplomowych oraz szkoleń związanych z ISO 27001 pozwala mi lepiej rozumieć wymagania dotyczące ochrony informacji i zarządzania ryzykiem. Kompetencje te stanowią wartościowe uzupełnienie mojego doświadczenia z zakresu IT, danych i systemów informatycznych, a w razie potrzeby mogę również wspierać organizacje w tych obszarach.
©
2026
Jakub Fita. Wszelkie prawa zastrzeżone.